Дыры в защите сайта: что Shannon проверит за вас
Как программа ищет уязвимости, почему ей нужна тестовая копия сайта и какие находки должен проверить человек.
- Автор
- provod.ai
- Опубликовано
- Обновлено
- Категория
- Гайды
- Время чтения
- Чтение: 7 мин
Представьте: обычный пользователь открывает личный кабинет — и видит чужие данные. Такая ошибка может прятаться в работающем на вид сайте. Shannon, открытый инструмент Keygraph, ищет подобные слабые места: читает код, проверяет приложение и пытается показать, как именно нарушается защита. Такую проверку с попытками взлома называют пентестом. Описание Shannon.
Это не кнопка «сделать сайт безопасным». Полезный результат — конкретная находка, которую разработчик может повторить, исправить и проверить ещё раз. Разберёмся, что для этого нужно подготовить и как читать отчёт без ложного чувства защищённости.
Что Shannon делает с приложением
Разработчик описывает цепочку из анализа кода, изучения работающего приложения, попыток эксплуатации и подготовки отчёта. У открытой версии есть доступ к исходникам проверяемого проекта: это помогает связать внешнее поведение с реализацией.
Например, инструмент проверяет вход в аккаунт и права доступа: может ли один пользователь сделать то, что разрешено только другому. Есть проверки вредоносных запросов и кода, который сайт ошибочно принимает за допустимый. По замыслу разработчика, в отчёт должна попадать подтверждённая проблема, а не одно подозрение. Возможности Shannon.
Однако задача шире поиска отдельных технических ошибок. Правильно ли устроены бизнес-права, какие операции критичны для компании и где проходит допустимая граница поведения — это нужно определить до проверки. Сам инструмент не знает все обязательства вашего продукта перед пользователями.
Где проводить первый запуск
Shannon выполняет активные действия. По документации, проверка может создавать аккаунты, менять состояние приложения и вызывать внешние обращения. Поэтому разработчик рекомендует отдельную тестовую копию приложения с данными, которые можно восстановить. Условия и ограничения запуска.
Для первого опыта лучше взять собственное небольшое приложение с понятными ролями. Подготовьте тестовые аккаунты, известные ограничения доступа и возможность сравнить состояние до и после. Если проверку заказывает подрядчик, границы и право на неё должны быть согласованы с владельцем.
Отдельно проверьте внешние интеграции. Копия сайта может всё ещё отправлять настоящие письма или обращаться к рабочей платёжной системе. Название «тестовый стенд» не меняет адреса подключённых сервисов.
Полезный начальный результат — не максимальное число найденных проблем. Это полный, повторяемый проход по выбранному участку в условиях, где последствия понятны команде.
Что нужно передать инструменту
В актуальной инструкции предусмотрены Docker, подходящая среда запуска и доступ к выбранной модели. Настройка поставщика модели выполняется отдельно; после неё инструменту указывают приложение и папку с его исходным кодом. Точную последовательность стоит брать из текущего README, поскольку команда и поддерживаемые способы подключения развиваются.
Если часть функций доступна только после входа, без настройки такого входа проверка не охватит их автоматически. То же относится к ролям: тест под администратором не показывает, что доступно обычному пользователю.
В конфигурации Shannon описаны параметры аутентификации и границ проверки. Перед запуском сопоставьте их со своей задачей: какие разделы разрешено исследовать, какие действия исключены и по каким учётным записям должен работать инструмент.
Это нужно описать в задании до запуска. Если помощник не попал в нужный раздел, отсутствие находок в нём ничего не говорит о безопасности самого раздела.
Как читать находку, чтобы её можно было исправить
Вернёмся к чужим данным в личном кабинете. В хорошем отчёте понятно, под каким тестовым аккаунтом вошли, какую запись увидели и почему доступ к ней должен был быть закрыт. Без этого фраза «ошибка прав доступа» ещё не становится понятной задачей для разработчика.
| Часть находки | На какой вопрос отвечает |
|---|---|
| Условие и роль | Кто должен иметь доступ и кто получил его фактически? |
| Путь воспроизведения | Через какую функцию произошло нарушение? |
| Подтверждение | Какое наблюдение показывает, что ограничение не сработало? |
| Последствие | Какие действия или сведения стали доступны? |
| Проверка исправления | Как показать, что тот же путь теперь закрыт? |
Таблица: сведения, которые помогают превратить находку в рабочую задачу для разработчика.
Не нужно доверять всему отчёту только потому, что один пример оказался правильным. Каждую существенную находку проверяют по её основаниям. При этом формулировка «инструмент не смог подтвердить проблему» не равна доказательству отсутствия проблемы.
После исправления полезно повторить конкретный сценарий и добавить проверку, которая останется в проекте. Тогда результат пентеста не заканчивается закрытой карточкой: он меняет будущую защиту от той же ошибки.
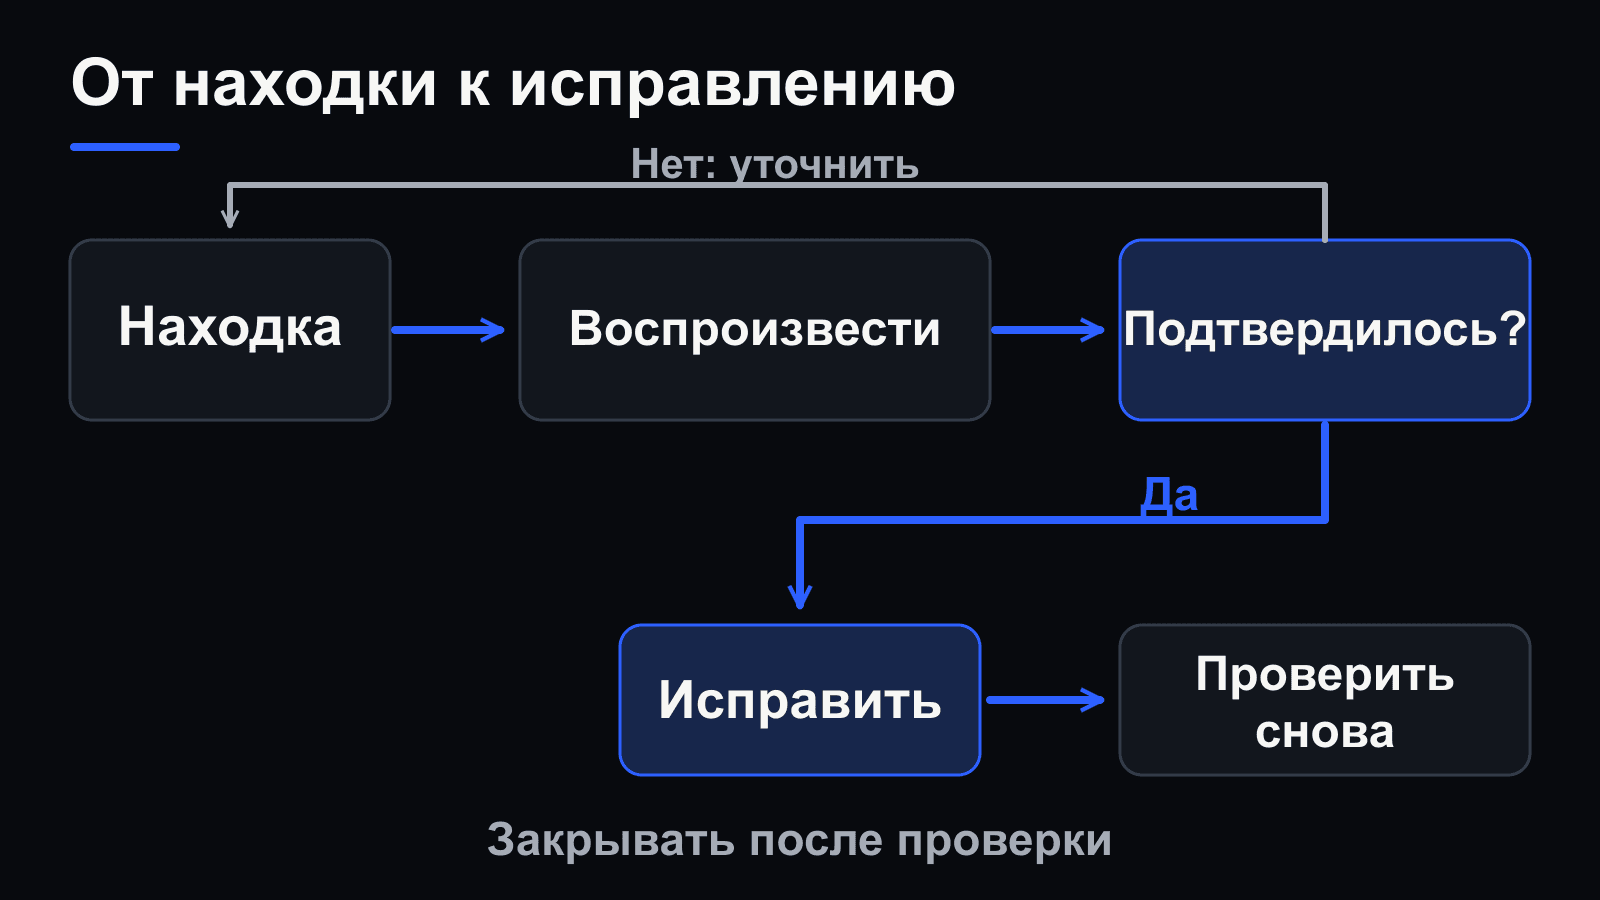
Порядок приёмки отдельной находки: воспроизвести нарушение, проверить основания, исправить причину и повторить тот же сценарий. Это не подтверждает безопасность всего приложения.
Что означает завершение проверки
Сбой входа, остановка модели или исчерпанный бюджет могут прервать работу. Такой запуск нельзя объединять с полностью законченной проверкой без находок.
Shannon сохраняет результаты в рабочих пространствах и поддерживает продолжение работы. В описании workspaces показано, как устроено состояние запуска. При разборе важно сохранить не только итоговый документ, но и сведения о том, что успело завершиться.
К отчёту нужен короткий список: какую версию приложения проверяли, под какими аккаунтами вошли и какие разделы успели пройти. Без этого одинаковый заголовок отчёта может скрывать два совершенно разных объёма проверки.
Как учитывать модель и стоимость
Код, контекст приложения и наблюдения передаются выбранной модели. Локальный запуск Shannon не означает, что все вычисления и данные остаются на компьютере: это определяется настроенным адресом обработки. Подключение поставщиков модели.
До большого запуска имеет смысл определить бюджет и оценить работу на небольшом участке. Скорость, способность пользоваться инструментами и качество проверки могут различаться между моделями. Самая дешёвая генерация не гарантирует наименьшую стоимость законченного исследования.
Для предварительного сравнения возможностей и стоимости можно посмотреть модели в provod.ai. Подключение к Shannon нужно сверить с документацией отдельно: наличие модели в каталоге не подтверждает совместимость конкретного интерфейса и режима проверки.
Что остаётся специалисту
Инструменту можно поручить повторяемую исследовательскую работу в согласованных границах. Человеку остаются постановка задачи, оценка охвата, проверка существенных результатов и решение о том, как исправление влияет на продукт.
Особенно важно не принимать количество звёзд проекта или громкую оценку теста за гарантию качества. Для вашей команды сильнее другое свидетельство: инструмент нашёл конкретное нарушение, разработчик смог его воспроизвести, исправление проверено на том же сценарии.
С этого и стоит начинать знакомство с Shannon. Не с обещания заменить всю проверку безопасности, а с одной части работы, где результат можно увидеть и принять.